毎年、IPA(情報処理推進機構)が、その年の情報セキュリティの脅威を選んでいます。
2026年版の、個人向けの10の脅威を、紹介しますね。
どうやって選ばれるの?
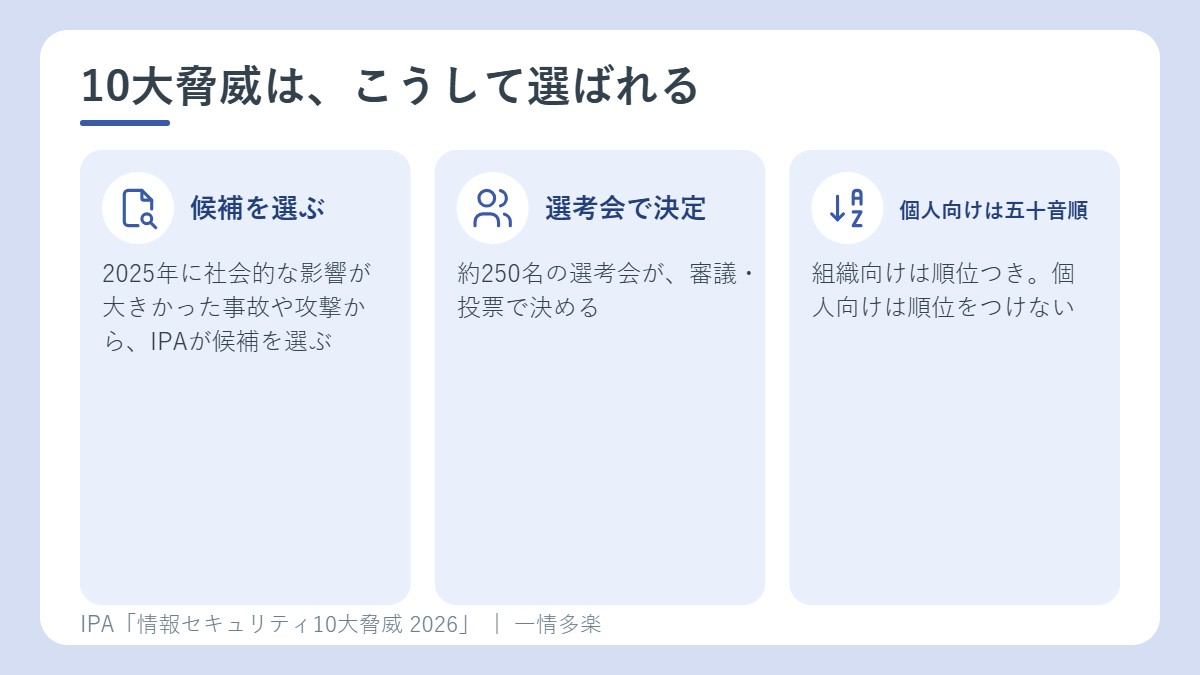
「情報セキュリティ10大脅威 2026」は、2025年に発生した、社会的に影響が大きかった事故や攻撃をもとに、IPAが脅威の候補を選び、約250名の「10大脅威選考会」が、審議・投票を経て、決定したものです(2026年1月29日公開)。「組織」向けの脅威には、順位がつきますが、「個人」向けは、順位をつけず、脅威名を五十音順で記載しています。選ばれた脅威には、できるだけもれなく、対策をとることが求められる、と説明されています。
個人向け10大脅威 2026(五十音順)
- インターネット上のサービスからの個人情報の窃取(7年連続10回目)
- インターネット上のサービスへの不正ログイン(11年連続11回目)
- インターネットバンキングの不正利用(4年ぶり8回目)
- クレジットカード情報の不正利用(11年連続11回目)
- サポート詐欺(偽警告)による金銭被害(7年連続7回目)
- スマホ決済の不正利用(7年連続7回目)
- ネット上の誹謗・中傷・デマ(11年連続11回目)
- フィッシングによる個人情報等の詐取(8年連続8回目)
- 不正アプリによるスマートフォン利用者への被害(11年連続11回目)
- メールやSNS等を使った脅迫・詐欺の手口による金銭要求(8年連続8回目)
ここに注目!
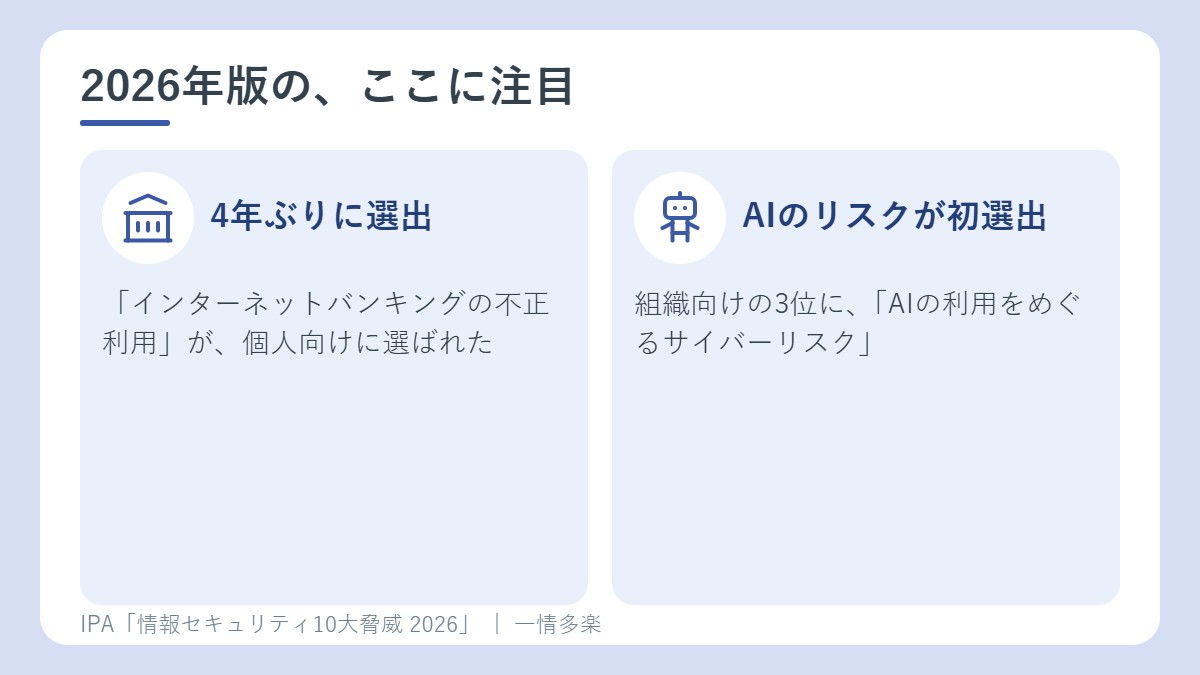
- 「インターネットバンキングの不正利用」が、4年ぶりに選ばれました。
- 組織向けの脅威では、3位に「AIの利用をめぐるサイバーリスク」が、初めて選ばれました(1位は、ランサム攻撃による被害)。
もっと詳しく知りたい人へ
IPAは、個人編のハンドブック(32ページ)と、対策マッピングシートも、公開しています。くわしくは、下の出典のページをご覧ください。
※IPAの資料は、出典を明記すれば、引用できます。この記事は、IPAの「情報セキュリティ10大脅威 2026」ページの内容をもとに作成しました。
関連記事
出典
- 情報セキュリティ10大脅威 2026|情報処理推進機構(IPA)(2026年10月12日に確認)