パスワードは、ネットの「かぎ」です。
総務省の資料をもとに、安全なパスワードの作り方、保管のしかた、使い回しがだめな理由をまとめます。
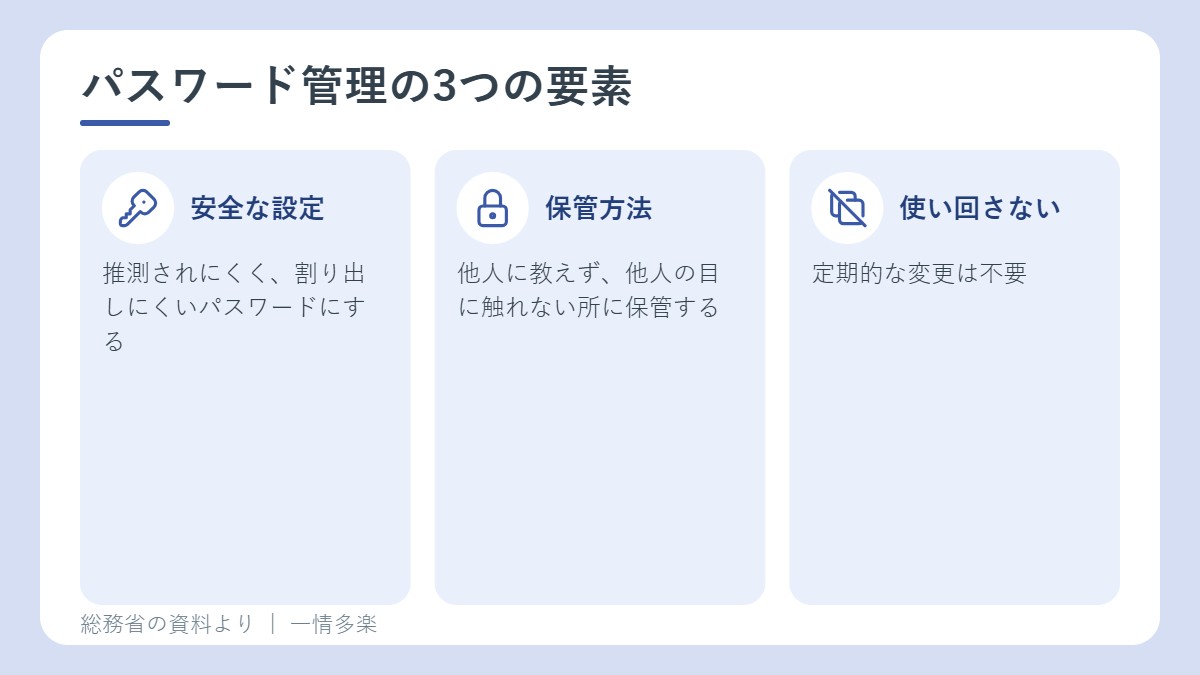
パスワードの適切な管理 3つの要素
- 安全なパスワードの設定
- パスワードの保管方法
- 複数のサービスで使い回さない(定期的な変更は不要)
安全なパスワードとは
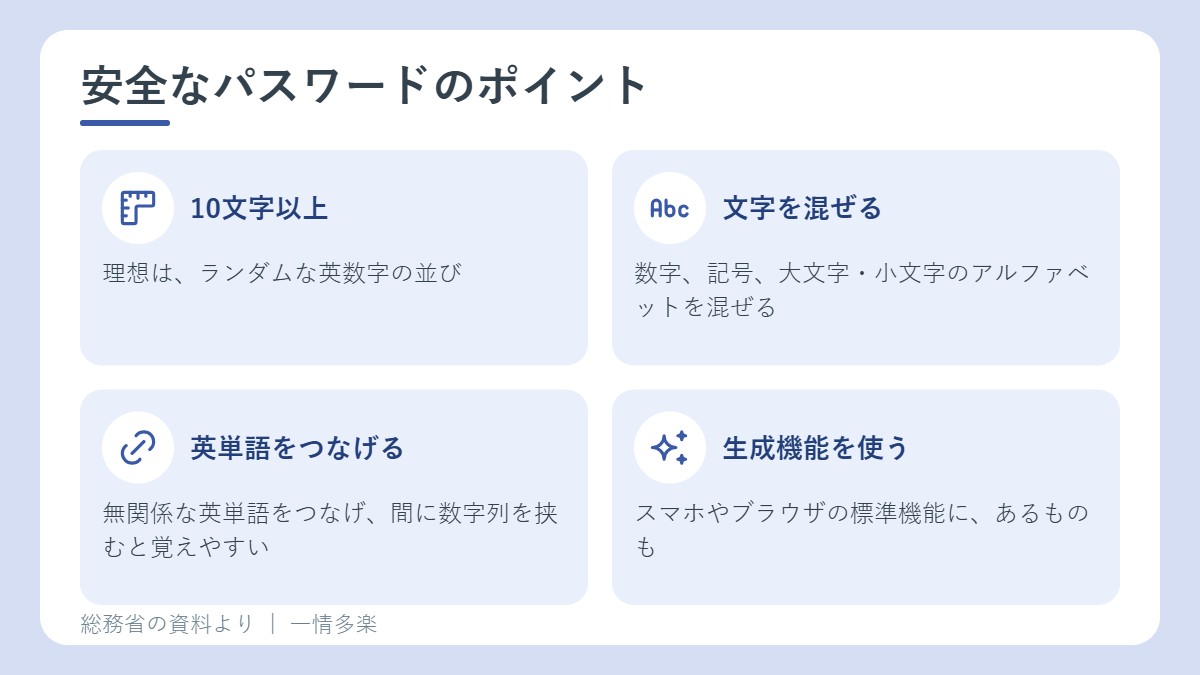
- 他人に推測されにくく、ツールなどで割り出しにくいもの。
- 理想は、最低でも10文字以上の、ある程度長い、ランダムな英数字の並び。数字や記号、アルファベット(大文字・小文字)が混ざっているのが好ましい。
- 覚えなければならない場合は、無関係な(文章にならない)複数の英単語をつなげたり、その間に数字列を挟んだりすると、推測されにくく、覚えやすい。
- スマートフォンやWebブラウザの標準機能に、パスワード生成機能があるものもある。
危険なパスワードの例
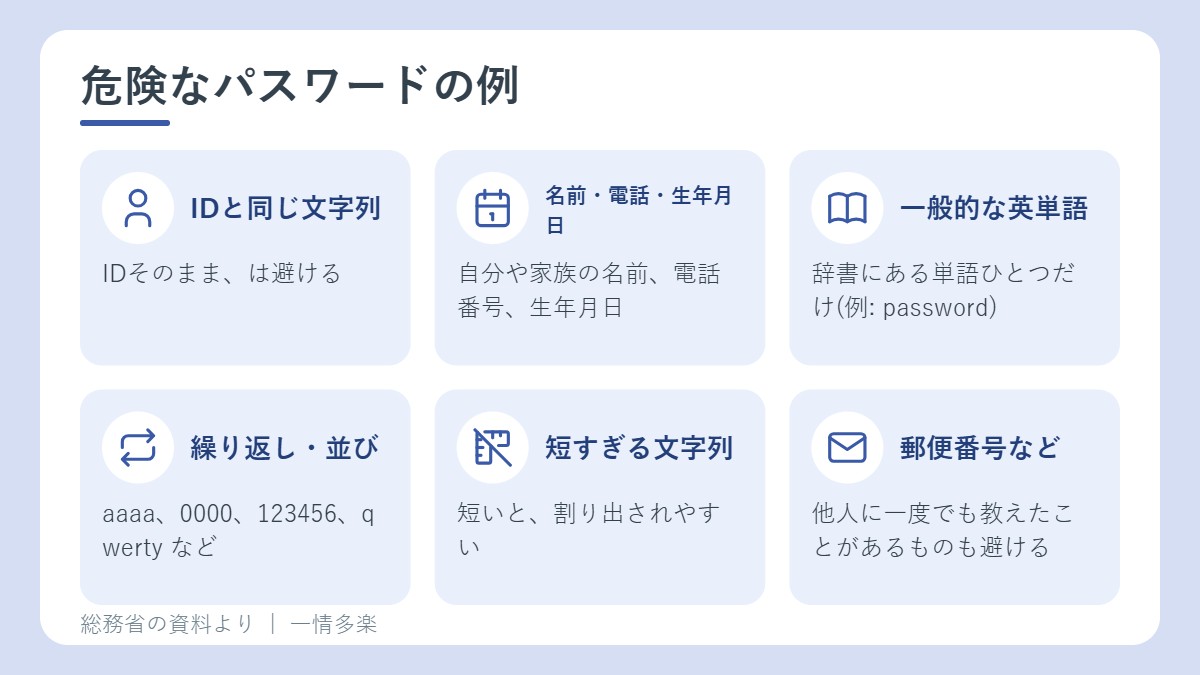
- IDと同じ文字列
- 自分や家族の名前、電話番号、生年月日
- 辞書に載っているような、一般的な英単語ひとつだけ(例: password)
- 同じ文字の繰り返しや、わかりやすい並び(例: aaaa、0000、123456、qwerty)
- 短すぎる文字列
- 郵便番号、他人に一度でも教えたことがあるパスワードなども避ける
パスワードの保管方法
- 同僚などの第三者に教えず、秘密にする。
- パスワードを、電子メールでやりとりしない。
- メモを、ディスプレイなど、他人の目に触れる場所に貼らない。
- やむを得ずメモする場合は、鍵のかかる机や金庫など、安全な方法で保管する。
- パスワード管理ツール(スマホやWebブラウザの標準機能、専用アプリ)の利用も推奨されている。マスターパスワードや、端末のロック(生体認証など)で守る。
使い回さない。定期的な変更は不要
サービスから流出したアカウント情報を使って、ほかのサービスへの不正ログインを試す攻撃が知られています。だから、パスワードは、できる限り、使い回さないようにします。なお、パスワードを破られたり、サービス側から流出したりした事実がない場合は、パスワードを変更する必要は、ありません。
関連記事
出典
- 総務省「国民のためのサイバーセキュリティサイト」|推測できる簡単なパスワードを利用しないようにしよう(2026年10月12日に確認)