ニュースで「PHPの重大な脆弱性」と聞いて、自分のサイトは大丈夫かな、と不安になっていませんか?WordPressでブログやお店のサイトを運営している人は、とくに気になりますよね。
この記事では、2026年10月に修正版が公開された「PHP2Shell」の内容と、サイト運営者がまず確認したいことを、やさしくまとめました。
PHP2Shellって、どんな脆弱性?
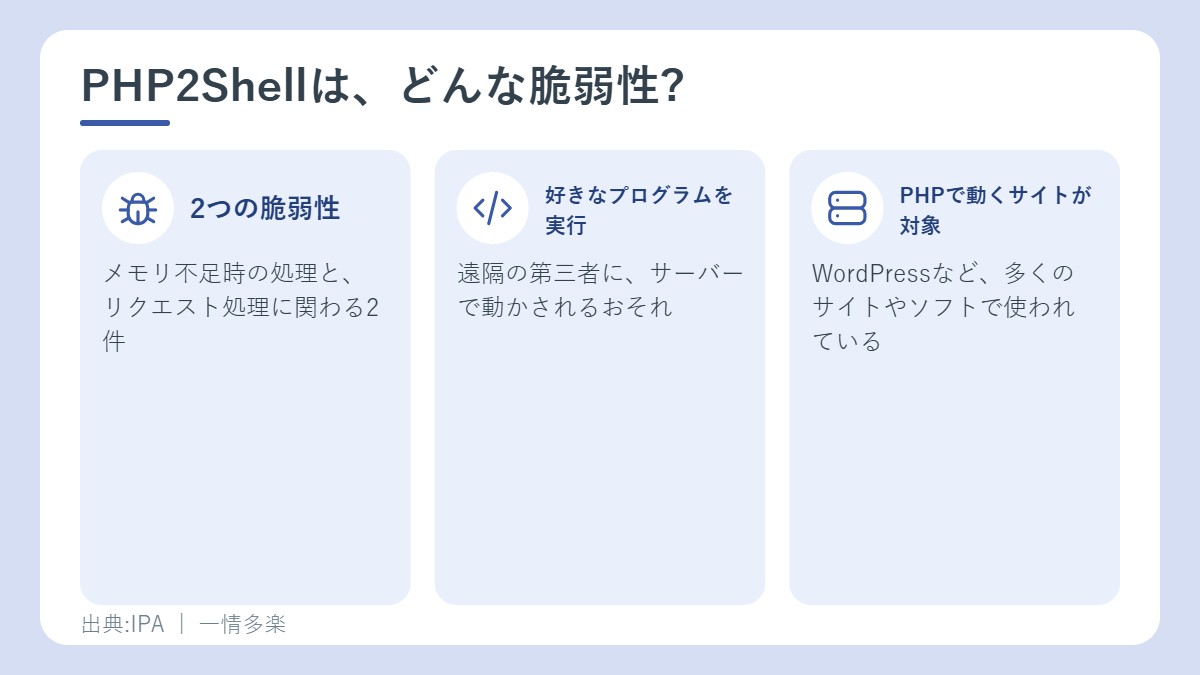
PHPは、WordPressをはじめ、たくさんのサイトやソフトの中で動いているプログラムです。そのPHPに、2つの脆弱性が見つかりました。
- CVE-2026-109618:メモリ不足のときのエラー処理に原因がある脆弱性
- CVE-2026-109619:リクエスト(サイトへのアクセスの要求)の処理に関わる脆弱性
この2つの組み合わせが「PHP2Shell」と呼ばれています。悪用されると、遠隔の第三者に、サーバー上で好きなプログラムを動かされるおそれがあります。
サイトを見る側ではなく、サイトを動かす側の問題です。サイトの運営者や、PHPを使ったシステムの管理者が、対応を考えます。
どのバージョンが対象?
次のバージョンが、影響を受けます。
- 8.2系は、8.2.35より前
- 8.3系は、8.3.36より前
- 8.4系は、8.4.27より前
- 8.5系は、8.5.12より前
なお、調査に関わった企業の見解では、PHP 5.4以降のバージョンは、2つの脆弱性のどちらかの影響を、少なくとも受けるとされています。
まずやること:PHPのバージョンを確認する
レンタルサーバーを使っている場合は、サーバーの管理画面に、PHPのバージョンを確認したり切り替えたりする項目があることが多いです。まず、いま使っているバージョンを見ましょう。
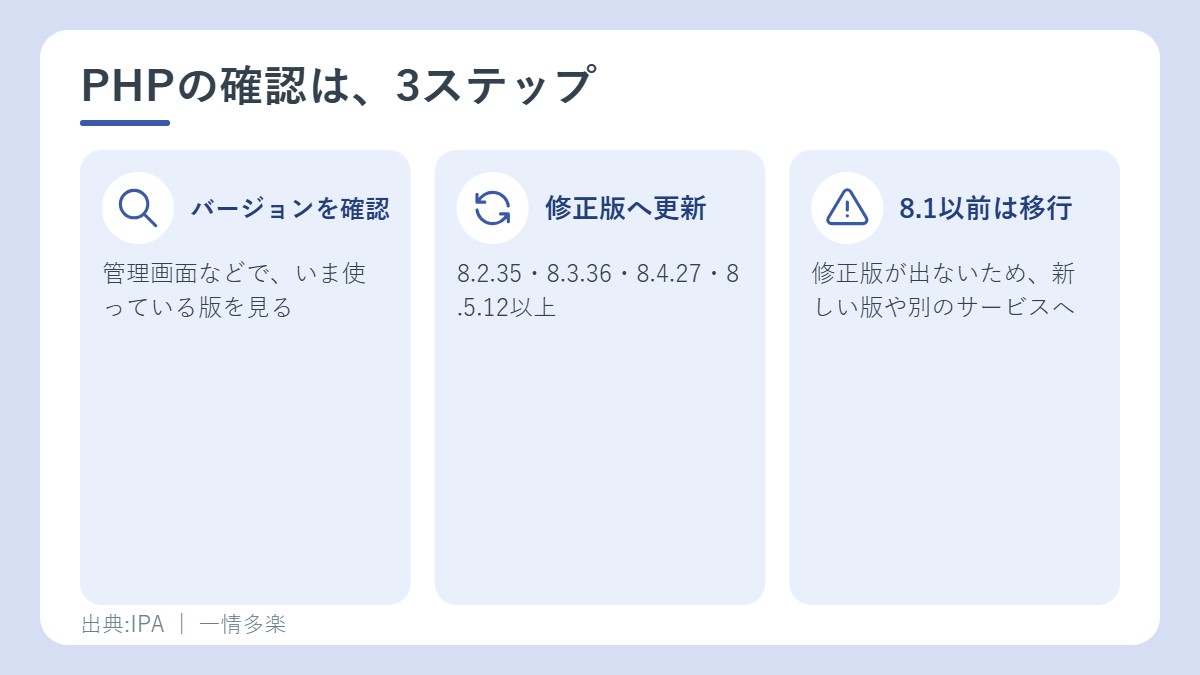
- バージョンを確認する。サイトごとに、どのバージョンで動いているかを見ます。
- 修正版か確かめる。8.2.35、8.3.36、8.4.27、8.5.12のどれか以上なら、今回の脆弱性は修正されています。
- 古いときは更新する。修正版より前なら、最新版への更新を進めます。サーバー側で更新される場合もあります。
PHP 8.1以前を使っているときは?
PHP 8.1以前は、すでにサポートが終了しています。今回の脆弱性の修正は、提供されません。
この場合は、サポートされているバージョンへの更新か、対策済みのサービスへの移行を考えます。それまでの間は、脆弱な状態のまま放置せず、アクセス制限などの暫定的な対策を検討します。有効な対策が難しいときは、外部からのアクセスを止めたり、サービスを一時停止したりする判断も必要です。
古いPHPを使い続けているサイトは、少なくありません。更新のたびに、プログラムの直しや動作の確認が必要になるため、後回しになりがちです。今後も続けて管理できる見通しが立たないときは、機能を減らす、公開を終える、といった選択肢も含めて考えましょう。
サイト以外にも、PHPは使われています
PHPは、サイトだけでなく、ソフトウェア製品やネットワーク機器の内部でも使われていることがあります。利用者の側では、中でPHPが使われているかどうか、分からない場合もあります。
そんなときは、製品のマニュアルや、開発元・提供元のセキュリティ情報を確認します。すべての製品を調べる必要はありません。PHPを使っていると分かっている製品から、確認していきましょう。
PHPの脆弱性は、過去にも悪用されています
PHPの脆弱性を悪用した攻撃は、2024年7月にも、注意が呼びかけられました。今回も、悪用されるおそれがあるため、早めの対応が大切です。修正版が公開されたあとは、攻撃者が短い時間で攻撃を始める可能性もあります。
まとめ:バージョンを見て、修正版かを確かめる
PHP2Shellは、PHPで動くサイトの運営者に関わる脆弱性です。いま使っているPHPのバージョンを確認して、修正版になっているかを確かめましょう。8.1以前なら、更新や移行の計画を立てます。
関連記事
- サポートが切れたソフトは危ない?アップデートが大切な理由と、見落としやすい機器
- 家庭でできるサイバーセキュリティ対策まとめ。詐欺・Wi-Fi・バックアップまで
- ランサムウェアとは?「データを人質に身代金」の手口と、最近の傾向
出典
- PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)|IPA(2026年10月24日に確認)
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について|IPA(2026年10月24日に確認)