メールは、毎日のように使うものだけに、ちょっとした油断が、思わぬトラブルにつながります。「読んでいないメールが、なぜか既読になっている」「パスワードを別のメールで送ったのに、書類が広まってしまった」……。
この記事は、総務省の「国民のためのサイバーセキュリティサイト」にある2つの事例(メールが他人に読まれている?/暗号化して送ったはずが……)と、パスワードについての解説をもとにまとめました。どちらも、「ありそう」と思える身近な話です。
事例1:メールが、他人に読まれている?
Eさんは、同僚のF君に、こう言われて驚きました。「Eさん、温泉はどうだった?」。週末の旅行は急に決まったので、会社ではまだ誰にも話していません。思い返せば、前にも、誰にも話していないことをF君が知っていて、不思議に思ったことがありました。
そういえば、読んでいないはずのメールが、既読になっていたこともありました。もしかして、F君にメールを盗み読みされているのでは……。
こうした「他人にメールを読まれてしまう事件」は、頻繁に起きています。メールは、ユーザーIDとパスワードだけで読めることが多いので、何らかの方法でパスワードを手に入れれば、他人のメールを読むのは、それほど難しくありません。多くは身近な人によるものですが、好きな芸能人のメールのパスワードを推測して、盗み読みした事件もあります。
事件の中には、パソコンの設定を手伝ってもらったときにパスワードを教えて、そのあとも変えていなかった、簡単に推測できるパスワードを使い続けていた、など、使う人の不注意が原因のものもあります。
対処法と、予防のしかた
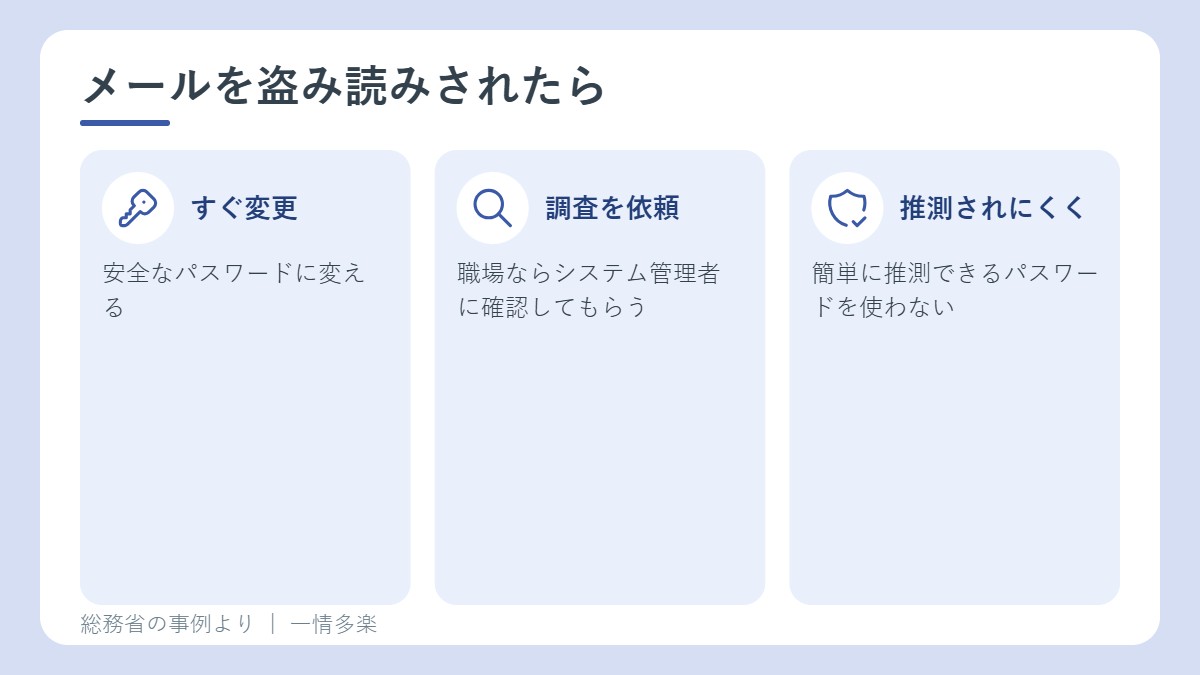
- パスワードを変更する。気づいたら、すぐに、安全なパスワードに変えましょう。
- 調査を依頼する。職場の場合は、システム管理者に頼んで、自分のメールアカウントに不正アクセスがないか確認してもらいます。
- 予測されにくいパスワードにする。これが予防の基本です。
「安全なパスワード」「危ないパスワード」って?
まず、安全なパスワードとは、どんなものでしょう。
安全なパスワードとは、他人に推測されにくく、ツールなどでも割り出しにくいものです。理想は、最低でも10文字以上の、ランダムな英数字の並びで、数字や記号、アルファベットの大文字と小文字を混ぜること。ただ、覚えなければならないときは、関係のない(文章にならない)英単語をいくつかつなげて、間に数字を入れると、推測されにくく、覚えやすいパスワードになります。スマホやWebブラウザには、パスワードを作る機能があるので、うまく使いましょう。
逆に、危険なパスワードには、次のようなものがあります。
| 危険なパスワード | 例 |
|---|---|
| IDと同じ文字列 | (IDそのまま) |
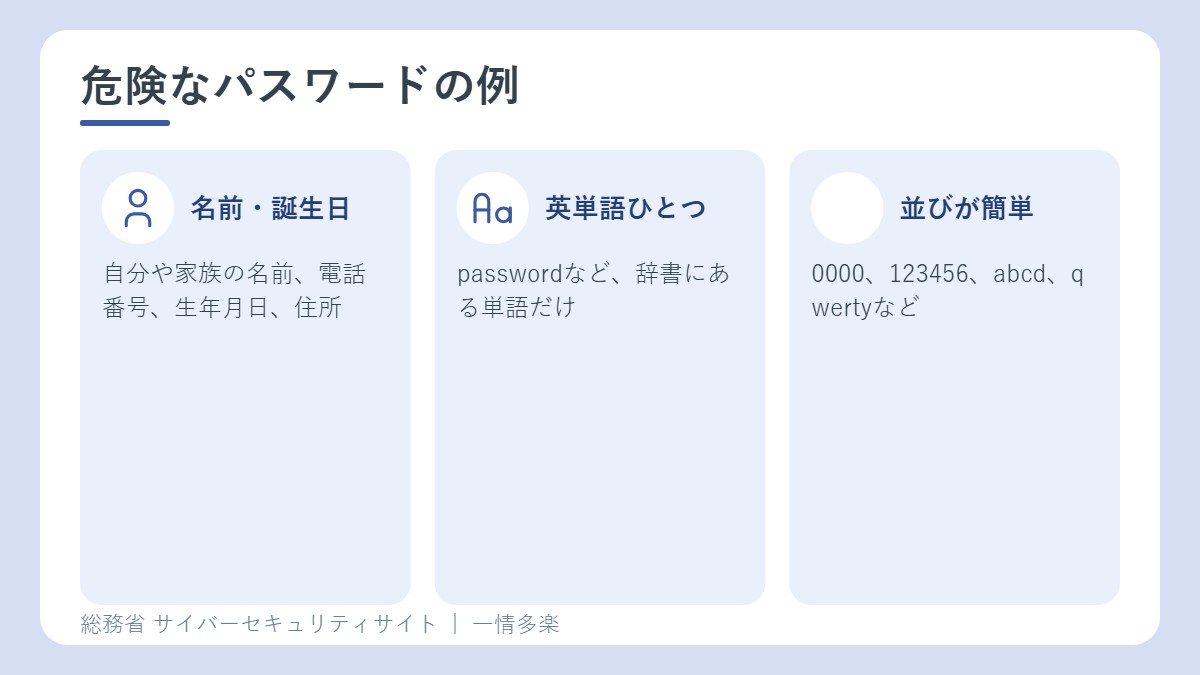
| 自分や家族の名前、電話番号、生年月日、住所など | yamada、tanaka、09011112222、19960628 など |
| 車のナンバー | 3470、1297 など |
| 辞書にある一般的な英単語ひとつだけ | password、baseball、soccer、monkey、dragon など |
| 同じ文字の繰り返し、わかりやすい並び | aaaa、0000、abcd、123456、abc123、asdf、qwerty など |
| 短すぎる文字列 | gfps など |
このほか、郵便番号や社員コード、人に一度でも教えたことのあるパスワードなど、他人から推測しやすい情報は避けましょう。
パスワードの保管と、使い回し
- パスワードは、同僚などに教えず、秘密にする。
- パスワードを、メールでやりとりしない。
- メモをディスプレイなど、人の目に触れる場所に貼らない。やむを得ずメモしたら、鍵のかかる机や金庫で保管する。
- サービスごとに、別のパスワードにする(使い回さない)。パスワード管理ツール(スマホやブラウザの機能、専用アプリ)も、使えます。マスターパスワードや、端末の生体認証などで守りましょう。
なお、パスワードの「定期的な変更」は、不要とされています。乗っ取られたり、サービスから流出した事実がなければ、変える必要はありません。定期的に変えるようにすると、パスワードの作り方がパターン化して簡単になったり、使い回しをしたりするほうが問題だからです。流出したときは、すぐに変えましょう。
事例2:暗号化して送ったはずが……
もうひとつの事例です。Xさんは、重要な書類をメールに添付して送りました。書類は「パスワード付きzipファイル」にして、あとから別のメールで、解凍用のパスワードを送りました。ところが、しばらくして、その書類が、SNSで広まっていることに気づきます。確認すると、添付ファイルつきのメールと、パスワードを送ったメールの、どちらの宛先にも、間違ったメールアドレスが入っていました。
「パスワード付きzipファイルを送ってから、別のメールでパスワードを送る」方法は、誤送信の対策として、いまでも多く見られます。一見安全に見えますが、パスワードのメールも、同じ間違った宛先に送ってしまうケースが多く、本質的には有効とはいえない、といえます。
こうなってしまったら
- SNSなどに、不正に公開されてしまったら、サービスの運営者に削除を依頼する。
- 間違った宛先に送ってしまったら、受け取った人に、ファイルの削除を依頼する。
防ぐために
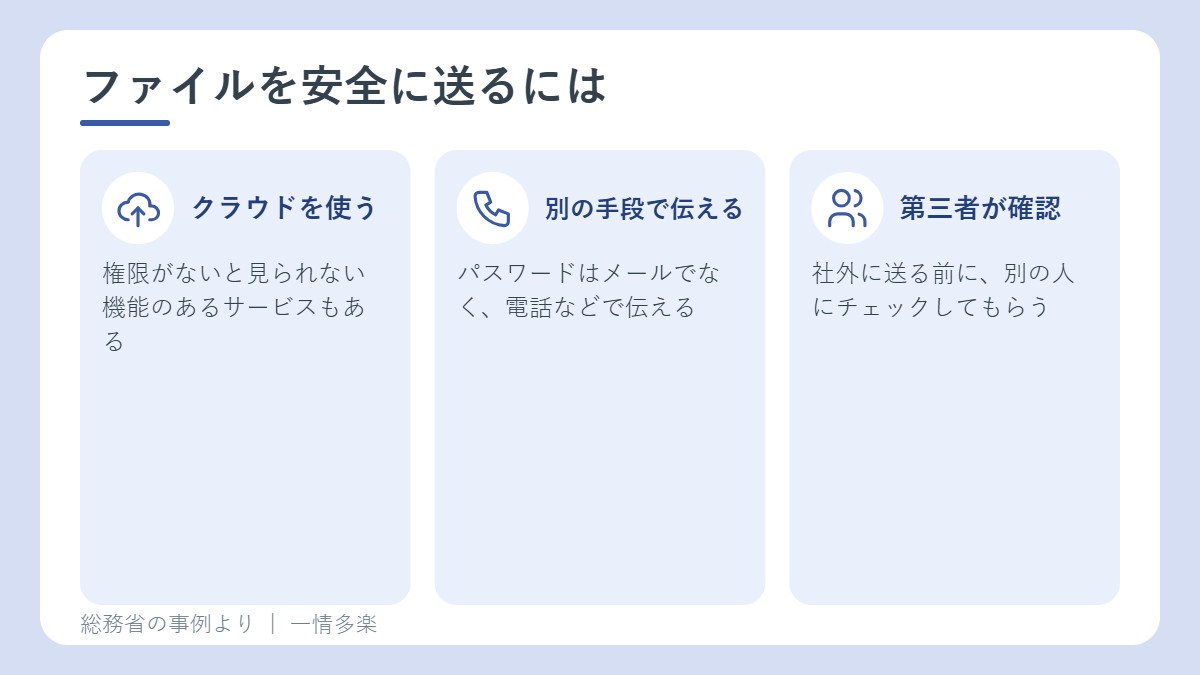
- クラウドストレージを使う。メール添付をやめて、クラウドストレージで受け渡す方法も考えましょう。リンクを誤送信しても、権限がなければ見られない機能を持つサービスもあります。
- パスワードは、メール以外で伝える。メールでパスワードを送らなければ、この事例は防げます。あらかじめパスワードのルールを決めておいたり、電話など、メール以外の手段で伝えたりすることを考えましょう。
- 第三者のチェックを必須にする。社外に添付ファイルつきメールを送るときは、別の人に確認してもらってから送りましょう。
まとめ:メールは「宛先」と「パスワード」の確認から
メールは便利ですが、「パスワードの管理」と「宛先の確認」の、2つの油断が事故のもとです。パスワードは推測されにくくして、人に教えない。大切なファイルを送るときは、受け渡しの方法を、もう一度考える。今日から、できるところから見直してみましょう。
関連記事
出典
- 総務省 国民のためのサイバーセキュリティサイト 事例13 メールが他人に読まれている?(2026年10月17日に確認)
- 総務省 国民のためのサイバーセキュリティサイト 事例14 暗号化して送ったはずが……(2026年10月17日に確認)
- 総務省 国民のためのサイバーセキュリティサイト 推測できる簡単なパスワードを利用しないようにしよう(2026年10月17日に確認)