パソコンにウイルス対策ソフトを入れて、ファイアウォールもばっちり。それなのに、会社の顧客情報が漏れてしまった……。そんなことが、実際に起こりうるのでしょうか?
ここでは、「対策は万全」のはずなのに情報が漏れてしまう理由と、職場でのルール、持ち運ぶメディアの注意点をまとめました。
「対策は万全」のはずが漏れた、という事例
ある会社の情報管理担当者さんは、ITが好きで、社内の情報セキュリティ対策は万全だと考えていました。各社員のパソコンにもサーバにもマルウェア対策ソフトを入れ、定期的にパターンファイルも更新。外部からの侵入に備えて、ファイアウォールなどのセキュリティ機器も入れていました。
ところがある日、SNSを見ていると、自分の会社の顧客情報が漏れていることが分かりました。
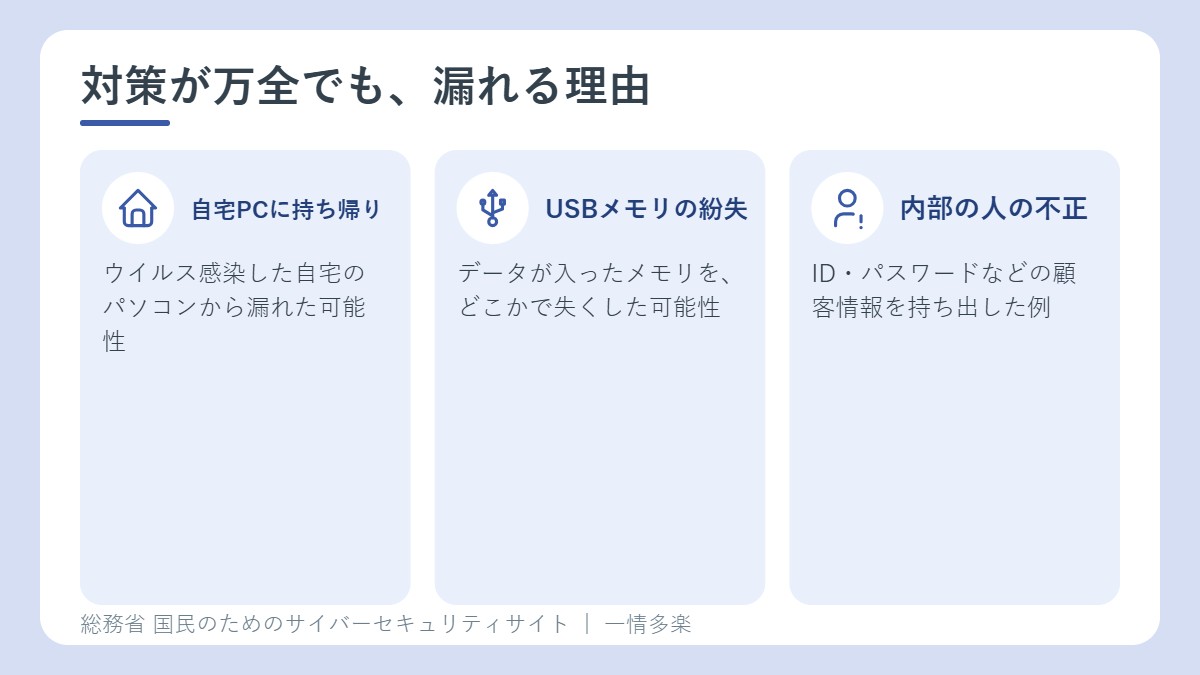
このケースでは、社員が仕事のデータを自宅に持ち帰ったときに、ウイルスに感染していた自宅のパソコンから個人情報が漏れた可能性が考えられます。あるいは、業務データの入ったUSBメモリを、どこかで紛失したのかもしれません。つまり、情報セキュリティ対策に「万全」はないのです。
ソフトだけでなく、ルールと教育も大切です
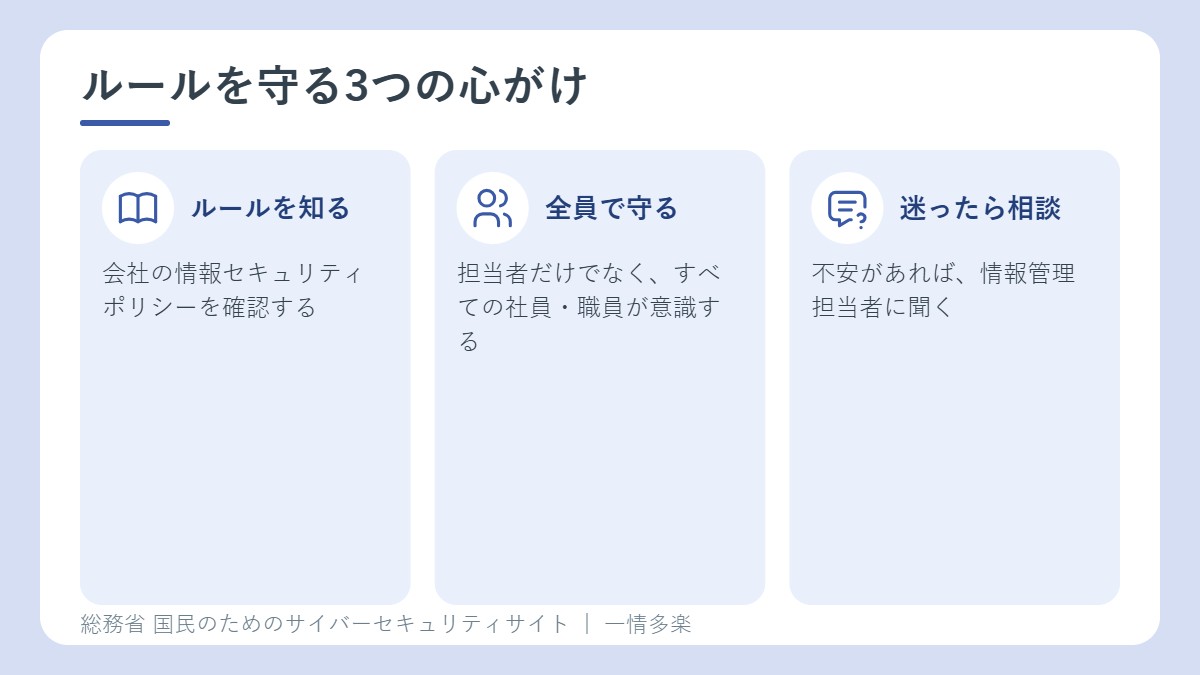
機密情報を持つ企業や組織には、システムやソフトの対策だけでなく、厳密な社内ルール(情報セキュリティポリシー)を決めて徹底すること、データベースやファイルサーバの権限を設定することなど、いろいろな角度からの対策が求められます。
情報管理担当者は、基本的な対策に加えて、社員への教育の徹底も、大切な対策の1つと心にとめておきましょう。また、情報セキュリティのリスクは時間とともに変わります。今の対策に満足せず、最新の脅威の動向に気を配って、続けて見直すことが大切です。
情報セキュリティポリシーって、なに?
情報セキュリティポリシーとは、企業や組織が行う情報セキュリティ対策の方針や行動指針のことです。社内規定のような組織全体のルールから、どんな情報資産を、どんな脅威から、どう守るかという基本的な考え方、守るための体制、運用規定、基本方針、対策基準などを、具体的に書くのが一般的です。
対策は、会社や組織の持つ情報、規模、体制によって大きく変わります。業務の形やネットワーク、システムの構成、持っている情報資産に合った内容にする必要があります。
ポリシーを作る目的は、情報資産を脅威から守ることです。導入や運用を通して、社員の意識が高まったり、取引先や顧客からの信頼が高まったりと、二次的なメリットもあります。大切なのは、担当者だけががんばるのではなく、情報資産を共有するすべての社員・職員が、適切な意識を持つことです。内容に疑問があるときや、これからやろうとしていることに不安があるときは、情報管理担当者に相談しましょう。
USBメモリなど、持ち運ぶメディアの注意点
最近は、機密情報や個人情報の漏えいを防ぐため、個人による外部の記憶媒体の利用を、禁止したり制限したりする企業が増えています。使う場合は、事前に情報管理担当者や情報システム部門に相談するか、ポリシーをよく確認してからにしましょう。
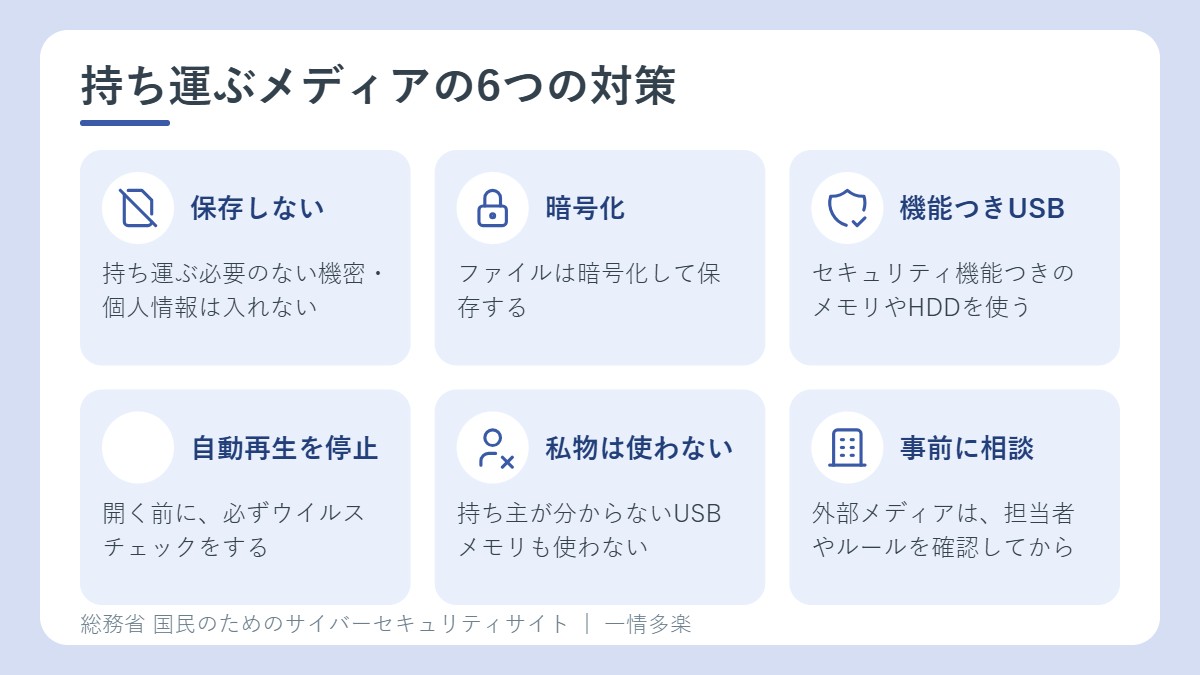
USBメモリは、パソコンに差すだけで手軽に使えますが、小さくて持ち運びやすいぶん、紛失しやすいのが弱点です。外付けハードディスクやCD、DVDなども同じです。カバンの置き忘れによる紛失と情報漏えいや、自宅・外出先のパソコンでウイルスに感染し、会社のネットワークにも広げてしまう危険が考えられます。リスクを減らす対策は次のとおりです。
- 持ち運ぶ必要のない機密情報や個人情報は、保存しない
- ファイルは暗号化して保存する
- セキュリティ機能つきのUSBメモリや外付けハードディスクを使う
- パソコンの設定で自動再生を止め、ファイルを開く前に必ずウイルスチェックをする
- 個人所有のUSBメモリや、持ち主が分からないUSBメモリは使わない(ウイルスに感染しているおそれがあるため)
内部の人によるIDの持ち出しも、事件になっています
外からの攻撃だけでなく、中にいる人による不正もあります。証券会社に派遣されていた情報処理サービス会社の社員が、オンライントレードのシステムに関わる作業の際に、約3万8000人分のユーザ名やパスワードなどの顧客情報を、自分のノートパソコンにコピーして不正に入手し、顧客になりすまして株の売買を行ったとして、不正アクセス禁止法違反などで逮捕された事例があります。社内での評価に不満があり、トラブルを起こすこと自体が目的だったそうです。
予防法は、次の2つです。
- データへのアクセス権限の統制:IDを発行するときに、必要以上の権限になっていないかを確認し、定期的に見直して、不要な権限は削除する
- データの持ち出しの統制:ネットワークを分離し、USBメモリなどのリムーバブルメディアへの書き出しを制限する
不正なIDの持ち出しが分かったら、すみやかに警察へ被害届を出し、被害の範囲を調べ、関係各所へ公表します。必要に応じて記者会見を開くことも検討しましょう。
関連記事
- パソコンのデータ、バックアップしてる?4つの方法と、保管の注意点
- 古いパソコンやスマホを手放す前に。データを消して捨てる方法
- メールを盗み読みされた?パスワード付きzipの落とし穴も。メールの2つの事例
出典
- 総務省 国民のためのサイバーセキュリティサイト「事例5 情報セキュリティ対策は万全だったはずなのに・・・」(2026年10月20日に確認)
- 同サイト「事例3 他人のIDで不正にオンライン株取引」(2026年10月20日に確認)
- 同サイト「データ持ち出し時の対策」(2026年10月20日に確認)
- 同サイト「情報セキュリティポリシーの順守」(2026年10月20日に確認)