ある日、いつも使っているシステムにつながらない。調べてみたら、画面に「データを返してほしければ、お金を払え」という警告が出ていた。……そんなことが、実際に起きています。これが「ランサムウェア」の被害です。
会社の話に見えますが、パソコンを使う人なら、誰にでも関係があります。仕組みと、感染してしまったときの動き方、ふだんの備えを、順番に見ていきましょう。
ランサムウェアって、どんなもの?
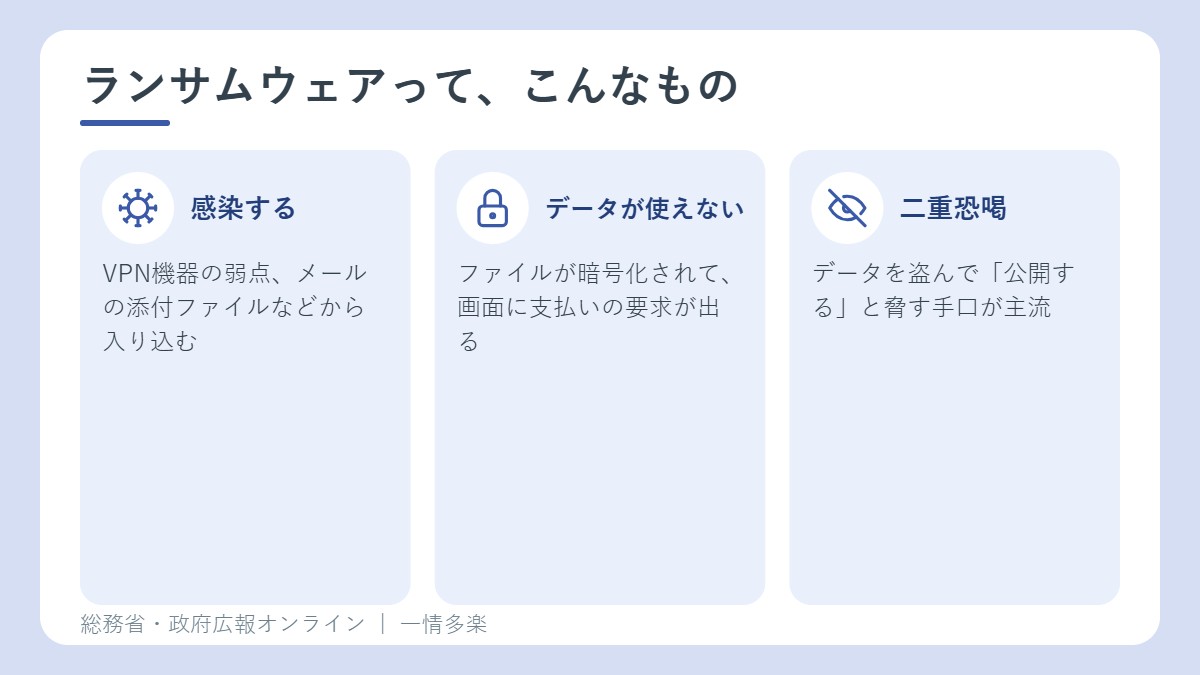
「ランサム(Ransom)」は「身代金」、「ウェア」は「ソフトウェア」のこと。パソコンやスマホをウイルスに感染させて、保存されているファイルなどのデータを、勝手に暗号化して使えなくします。そして、元に戻すことと引き換えに、「身代金」を要求する不正プログラムです。
感染すると、ファイルが使えなくなり、画面には、金銭の支払いを求めるメッセージや連絡先が表示されます。会社の業務システムやオンラインシステムが感染すると、いつもの仕事ができなくなります。実際に、国内の大手メーカーで、受発注のシステムが感染して、工場の操業を一時止めざるを得なくなった事案もあります。
事例:突然、社内システムが見られなくなった
事例を見てみましょう。Xさんは、ある日、いつも使っている社内システムにつながらないことに気づきました。担当者に調べてもらうと、画面に警告が出ていると報告を受けました。調査の結果、サイバー攻撃を受けて、ランサムウェアに感染し、システムが使えない状態になっていたことがわかりました。
原因は、社外から社内につなぐときに使う「VPN機器」の脆弱性(ぜいじゃくせい)を悪用されたことでした。その結果、社内のIDが盗まれ、社内システムにランサムウェアが送り込まれたのです。
この事例はVPN機器の脆弱性を突かれたケースですが、ほかにも、メールの添付ファイルを開いて感染するケースや、不正なコードを埋め込まれたWebサイトを見て感染するケースがあります。
いまの手口は、「二重恐喝」が主流
これまでのランサムウェアは、データを暗号化して、元に戻す代わりにお金を要求するものでした。ところが現在は、ネットワークの中のデータを盗んだうえで、「身代金を払わなければ、このデータを公開する」と脅す手口が主流になっています。「二重恐喝(ダブルエクストーション)」と呼ばれる、より悪質な手口です。
さらに、データを暗号化することなく、盗んだだけで対価を要求する「ノーウェアランサム」の被害も確認されています。
感染の入り口として、近年多いのは、テレワークなどで使うVPN機器をはじめとする、ネットワークの設備の脆弱性や、強度の弱い認証情報(IDとパスワード)を狙って、企業や団体のネットワークに入り込む手口です。もちろん、特定の社員を狙った「標的型攻撃メール」も、いまだに多く報告されています。メールやSNSの添付ファイルを開いたり、本文のURLにアクセスしたりして、感染したり、認証情報を盗まれたりします。ウイルス対策ソフトで見つけられない未知のウイルスもあります。
感染してしまったら、どうする?
お金を払えば解決する、とは限りません。犯人の要求どおりに支払っても、データが元に戻る保証も、盗んだデータの公開をやめてくれる保証もないからです。
感染した場合の対処は、まず次の3つです。
- 感染した端末やシステムを、速やかにネットワークから遮断する。つながっているネットワークストレージなどが、暗号化されるのを防ぐためです。
- 警察に被害を報告する。
- そのあとで、警察庁の「ランサムウェア被害防止対策」や、国の「ストップ!ランサムウェア」のサイトを参考にしながら、調査、復旧、再発防止の対策を行う。
さらに、次のような動き方も大切です。
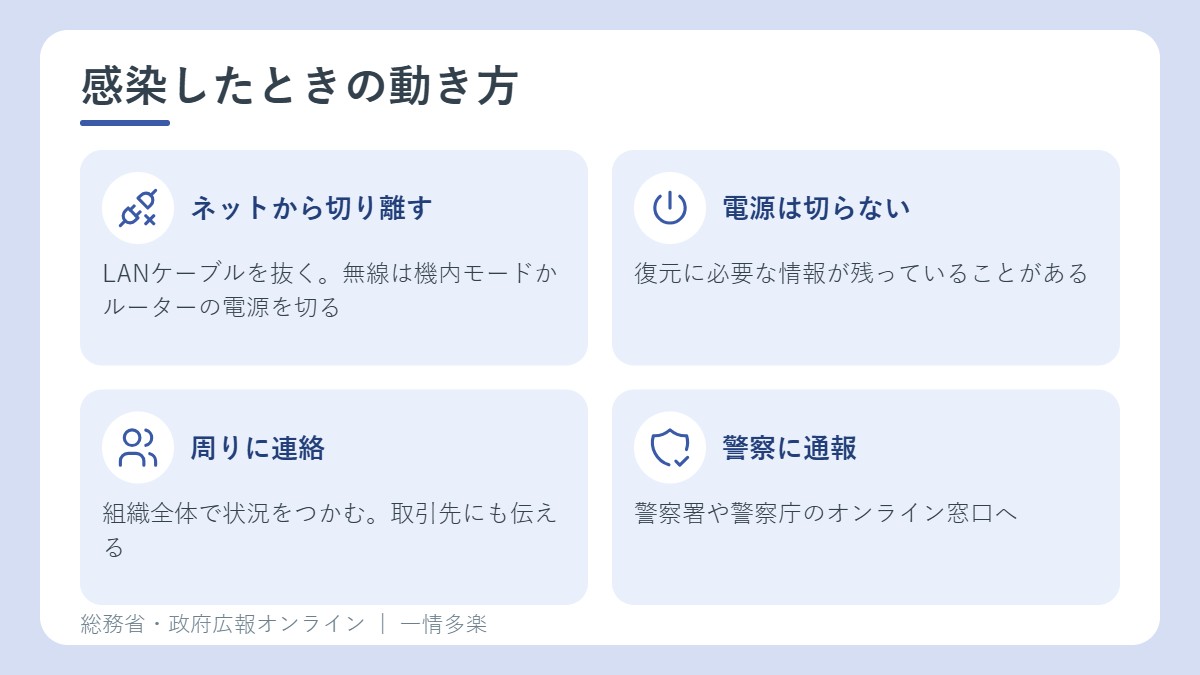
- 感染した端末を、ネットワークから隔離する。有線LANならLANケーブルを抜く。無線LANなら、端末を機内モードにするか、Wi-Fiルーターの電源を落とします。
- 感染した端末の電源を、切らない。復元に必要な情報が、端末の中に残っていることがあるからです。
- 組織全体で対応する。ほかの端末にも感染が広がるので、組織全体で状況をつかみます。場合によっては、支店や提携会社にも、すぐに連絡します。
- 警察に相談・通報する。警察署や、警察庁のサイバー事案の相談窓口(オンライン)へ。助言をもらえることもあります。業種によっては、所管の省庁への報告や、IPA、JPCERT/CCへの連絡も必要です。
また、「The No More Ransom Project」という、国際的なプロジェクトがあります。ランサムウェアの被害を減らすことを目指して、無料の復号ツールなどを公開しています。ランサムウェアの種類がわかったら、このサイトで、暗号化されたデータを復元できるか、確認してみましょう(すべての種類に対応しているわけではありません)。
被害を防ぐために、ふだんからできること
予防法は、次の3つです。
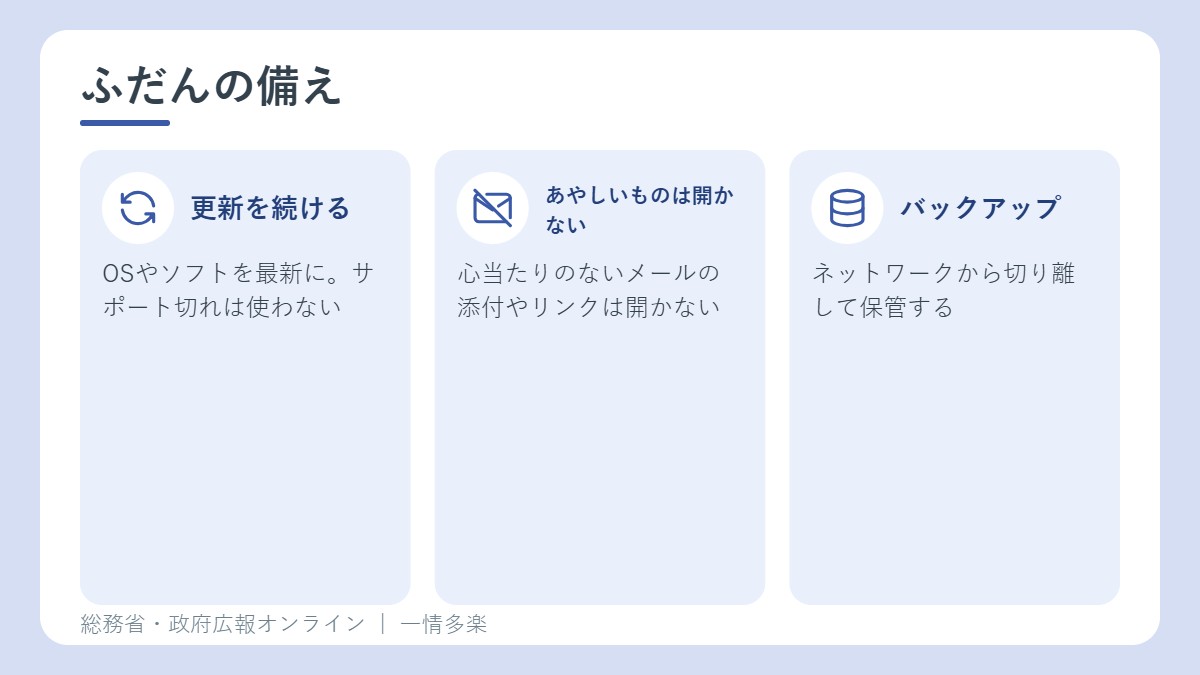
- サポートが切れたソフトウェアを使わない。
- セキュリティ対策ソフトを使う。
- データのバックアップを取って、管理する。
対策は、個人(社員)ができるものと、組織でやるものに分けられます。
ひとりひとりができる対策
- 不審なメールやWebサイトを開かない。送信元、文面、添付ファイルをよく見て、心当たりがなかったり、不自然だったりしたら、開かない、クリックしない。夏休みなどの長期休暇明けは、メールがたまっていて、慎重に確認せずに開きがちなので、特に注意しましょう。送信元のメールアドレスは偽装されることも多いので、取引先からのメールでも、疑問に感じたら、本人に確認します。
- パスワードを、きちんと設定・管理する。10文字以上にして、数字や記号、大文字と小文字を混ぜます。サービスごとに違うパスワードにして、使い回しはしません。
- 許可なく、ソフトをインストールしない。「便利な無料ソフト」のふりをして、不正なプログラムをダウンロードさせる手口があります。
- セキュリティ教育を受ける。手口は日々、巧妙になっています。
組織でやる対策
- OSやソフトを最新にして、脆弱性を残さない。アップデートの放置は、とても危険です。
- ウイルス対策ソフトを入れて、最新に保つ。
- 多要素認証など、認証を強くする。
- ファイアウォールなどで、不審な通信をブロックする。
- アクセス権を、必要最小限にする。感染しても、暗号化される範囲を小さくできます。
- ネットワークを監視して、不審な動きを早く見つける。
- バックアップを取り、ネットワークから切り離して保管する。バックアップのためにつないでいた記憶媒体まで暗号化されることがあるからです。復旧の手順も、日ごろから確認しておきましょう。
- 業務継続計画(BCP)を決めて、被害に遭ったときの行動や、警察などへの連絡先を書いておく。
まとめ:「切り離す」「電源は切らない」「警察へ」
ランサムウェアは、一度感染すると、お金を払っても元に戻る保証がありません。だからこそ、ふだんの備えが大切です。ソフトを最新にする、あやしいメールを開かない、バックアップは別の場所に置く。この3つだけでも、今日から見直してみましょう。
関連記事
- パソコンのデータ、バックアップしてる?4つの方法と、保管の注意点(総務省)
- サポートが切れたソフトは危ない?アップデートが大切な理由と、見落としやすい機器(総務省)
- フィッシング詐欺とは?偽メール・偽SMSの手口と、被害を防ぐ方法
出典
- 総務省 国民のためのサイバーセキュリティサイト 事例11 突然データが見られなくなった(2026年10月17日に確認)
- 政府広報オンライン ランサムウェア、あなたの会社も標的に?被害を防ぐためにやるべきこと(2026年10月17日に確認)